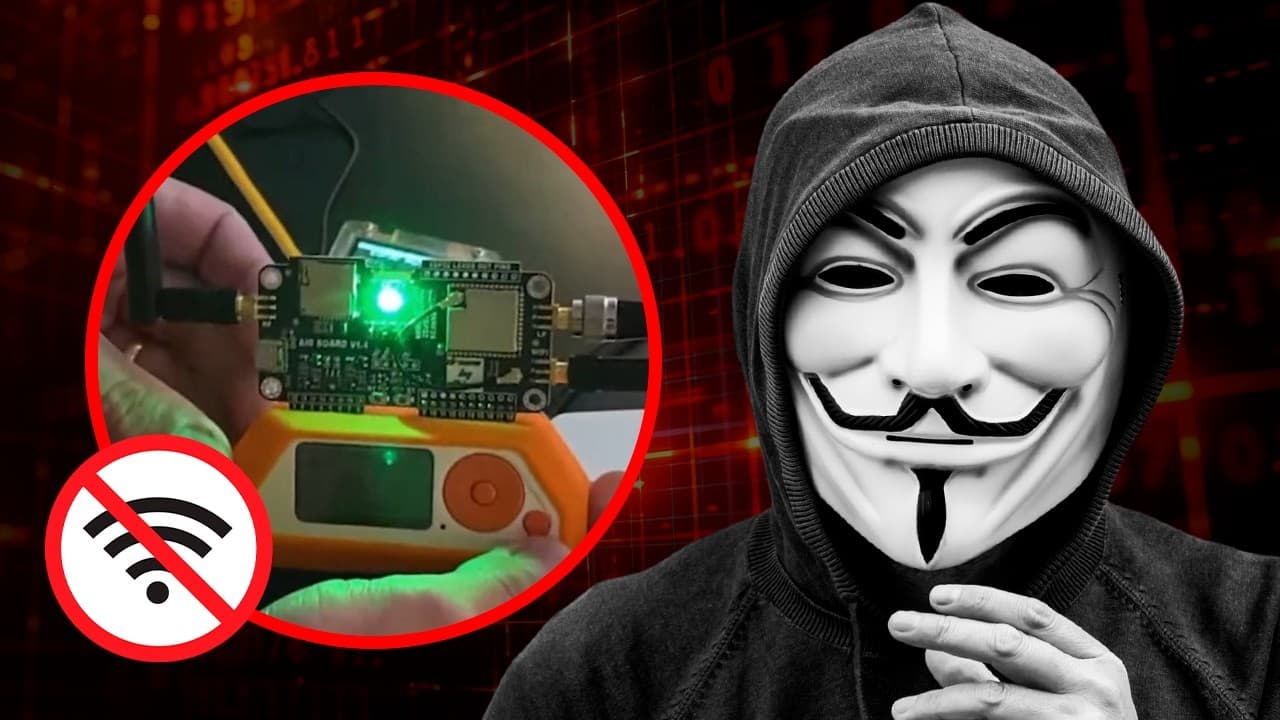
USB Ninja: o cabo que hackeia qualquer dispositivo (e como se blindar)
Capítulos
7 seçõesNeste artigo
- O que você vai aprender neste aulão
- Como um cabo USB malicioso hackeia um dispositivo
- Por que "achei um pendrive" é um vetor de ataque
- O.MG Cable, USB Ninja e USB Killer: as ameaças que você deve conhecer
- Como se proteger de cabos e pendrives USB maliciosos
- Sinais de alerta e o que fazer se você já plugou
- Ferramentas para reconhecer e barrar ameaças USB
- Perguntas Frequentes sobre ataques USB
- O que é um cabo USB malicioso?
- Só plugar um cabo já hackeia meu celular?
- Um USB data blocker protege de verdade?
- Qual a diferença entre USB Ninja, O.MG Cable e USB Killer?
- Carregar o celular no aeroporto é perigoso?
- Esses gadgets são ilegais?
- O carregamento por indução (sem fio) é mais seguro?
- Antivírus protege contra ataque de cabo USB?
- Referências e Recursos
O que você vai aprender neste aulão
Neste aulão 067 eu mostro como se proteger de cabos USB maliciosos — aqueles que parecem um cabo comum de carregar, mas escondem um pequeno computador capaz de digitar comandos no seu celular ou notebook em segundos. O tema nasceu de uma demonstração que fiz ao vivo com o Diego Andretta usando o USB Ninja, um gadget cuja ideia foi popularizada por Kevin Mitnick, um dos hackers mais respeitados do mundo. A parte prática é ofensiva, eu sei. Mas o propósito aqui é o oposto do ataque: entender a ameaça o suficiente para reconhecê-la e blindar você, sua família e sua empresa.
Dá para hackear um celular só plugando um cabo? Dá, e eu explico por quê ao longo do texto (sem virar manual de ataque). A diferença entre uma pessoa que cai nesse golpe e uma que passa longe dele quase nunca é técnica — é comportamento. Por isso este artigo é sobre defesa: reconhecer o vetor, cortar o hábito de risco e adotar dois ou três controles baratos que resolvem a maior parte do problema.
O que você leva daqui:
- Como um cabo ou pendrive consegue "digitar" no seu aparelho sem saber a sua senha
- Por que "achei um pendrive" e "me empresta o cabo?" são armadilhas clássicas de engenharia social
- A diferença entre O.MG Cable, USB Ninja, Rubber Ducky e o destrutivo USB Killer
- O passo a passo de proteção pessoal e corporativo contra ameaças USB
- Onde o uso desses gadgets é legítimo (pentest autorizado) e onde vira crime
Como um cabo USB malicioso hackeia um dispositivo
Um cabo USB malicioso não explora uma falha secreta do seu sistema. Ele faz algo mais simples e mais assustador: finge ser um teclado. Dentro dele existe um chip que implementa a interface HID (a mesma de qualquer teclado ou mouse), e o sistema operacional confia em teclado por padrão. Quando você pluga, o aparelho enxerga um periférico legítimo pedindo para digitar — e obedece.
E BadUSB é o nome técnico dessa família de ataques: hardware que se apresenta ao computador como um dispositivo diferente do que aparenta ser fisicamente. O que o cabo faz depois é pura automação de comandos, uma sequência de teclas gravada previamente, como se um operador estivesse sentado ali digitando muito rápido. Nada de vulnerabilidade exótica: é o seu próprio sistema executando o que "um teclado" mandou.
Mas o cabo não precisa da sua senha. Esse é o ponto que quase todo mundo entende errado. O ataque não tenta desbloquear o aparelho — ele espera você desbloquear. Você pluga para carregar, olha uma mensagem, digita a senha para conferir uma notificação, e é nesse instante que o comando dispara. Em gadgets como o USB Ninja o gatilho pode vir por Bluetooth, num controle discreto no bolso do atacante; no O.MG Cable, por Wi-Fi. O cabo continua carregando normalmente o tempo todo, sem dar nenhum sinal.
Esses aparelhos de ponta guardam roteiros prontos — o USB Ninja chega a ter dez memórias, cada uma com um ataque pré-configurado para um alvo distinto (um roteiro para Windows, outro para macOS, outro para Android). E Bluetooth entra aqui como o gatilho remoto que separa o momento de plugar do momento de atacar, dando tempo para a vítima relaxar. É por isso que o preço não assusta quem entende o jogo: um cabo desses custa a partir de uns 1.500 reais, valor irrelevante diante de um alvo de alto escalão. Não é ataque de rodoviária contra qualquer pessoa — é ataque direcionado, planejado, contra quem tem informação valiosa.
Tem um agravante que deixa a defesa mais difícil: o cabo é totalmente funcional. Ele carrega, transfere arquivo, faz backup, aparece como periférico legítimo da Apple ou de qualquer fabricante. Você pode usar o aparelho o dia inteiro com aquele cabo e não perceber absolutamente nada de errado, porque de errado, no uso normal, não tem nada. O componente malicioso fica dormente, esperando o comando remoto. Não dá para "testar plugando e ver se acontece algo" — quando algo acontece, já era. Essa invisibilidade é o que transforma um objeto banal na ferramenta preferida de espionagem direcionada.
Entender esse mecanismo é o primeiro passo da defesa, e ele conversa direto com outro tema que já mostrei: dispositivos expostos e mal configurados são presa fácil, algo que explorei no Aulão #020 — Shodan e dispositivos vulneráveis expostos na internet. A lógica é a mesma: o elo fraco raramente é o algoritmo, é a configuração e o hábito.
Por que "achei um pendrive" é um vetor de ataque
Kevin Mitnick construiu carreira provando uma frase: o elo mais fraco de qualquer empresa é o ser humano. E Kevin Mitnick demonstrava isso na prática com um cabo como esse, hackeando ambientes em menos de trinta minutos, às vezes ao vivo em programas de TV. O truque nunca foi o hardware — foi a confiança. Ele chegava pedindo para carregar o celular "que estava acabando a bateria", e pronto: a vítima mesma plugava o cabo dele.
O detalhe que poucos percebem é a coreografia. O ataque não é só o cabo — é a distração. Enquanto a vítima está ocupada, conversando, resolvendo um problema criado de propósito, o atacante aciona o disparo pelo controle no bolso. É como um diretor falando no ponto do apresentador: passa isso, executa aquilo, e o show segue sem ninguém notar. A engenharia social cria a janela; o hardware só aproveita. Por isso a defesa técnica sozinha nunca basta — a proteção mora na sua rotina, no seu reflexo de desconfiar do favor conveniente na hora exata em que você está distraído.
O pendrive perdido no estacionamento funciona igual. Alguém "esquece" um pendrive na recepção, no chão da garagem, na mesa da copa. A curiosidade faz o resto: a pessoa acha, pluga no computador do trabalho "só para ver de quem é", e nesse clique entrega a rede inteira. É o mesmo princípio do cabo emprestado, do cabo deixado dentro do carro que a família usa para ouvir música, do carregador "de cortesia" no balcão.
Repare nos disfarces mais comuns desse golpe:
- O cabo ou carregador emprestado por um "desconhecido gentil" no aeroporto ou no evento
- O pendrive achado por acaso, com etiqueta curiosa ("fotos", "salários", "confidencial")
- O cabo deixado propositalmente numa mesa de escritório, esperando alguém adotar
- O totem de carregamento público, onde o famoso juice jacking pode transferir dados junto com a energia
Tudo isso é engenharia social pura — o mesmo terreno que já detalhei no Aulão #058 — como se proteger de phishing e engenharia social e nas técnicas do Aulão #021 — engenharia social aplicada em investigações. Mas tem um detalhe que muda tudo: nenhum desses cenários acontece sem um gesto seu. O ataque depende de você plugar. Tire o "plugar no desconhecido" da equação e a maior parte do risco evapora.
O.MG Cable, USB Ninja e USB Killer: as ameaças que você deve conhecer
Reconhecer o inimigo ajuda a dimensionar o medo — nem tudo é apocalipse, nem tudo é lenda. Esses gadgets nasceram do Rubber Ducky, o pendrive hacker que a Hak5 lançou comercialmente há mais de uma década e virou referência do conceito. A partir dele o hardware foi encolhendo até caber dentro de um conector USB-C. Vou separar os quatro tipos que mais aparecem, do mais famoso ao mais destrutivo, para você não confundir capacidades.
O O.MG Cable (o tal "Oh My God Cable") controla por Wi-Fi e, na versão clássica, ataca por um lado só do conector — por isso os vídeos virais dele costumam ser gravados várias vezes até dar certo. O USB Ninja é o irmão mais completo: controle por Bluetooth, ataque pelos dois lados do conector e aqueles dez slots de roteiro. Já o Rubber Ducky original é a base didática de tudo, com uma linguagem de scripts que, curiosamente, é um ótimo jeito de aprender lógica de programação.
E USB Killer é uma categoria à parte, e precisa ficar clara: ele não rouba dado nenhum. Ele destrói. O aparelho capta a tensão baixa da porta e a devolve em picos altíssimos, queimando componentes da placa-mãe, chipsets e, principalmente, o armazenamento — o objetivo costuma ser inutilizar SSDs para que nada seja recuperado. É sabotagem física, não espionagem. Não se testa "por brincadeira" em equipamento que você usa.
Vale entender por que esse ataque não é "plug and play" mágico, porque isso também te protege. O roteiro precisa falar a língua do alvo: teclado em português ou inglês, Android ou iPhone, Windows, Linux ou macOS. No iPhone há padronização, então um mesmo script tende a funcionar em toda a linha — por isso circula mais material de demonstração para iOS, e não porque o iPhone seja "mais frágil". No Android é o contrário: a interface muda de fabricante para fabricante, e um roteiro feito para um Samsung pode simplesmente não rodar num Xiaomi sem adaptação. Ou seja, o atacante precisa fazer reconhecimento do alvo antes, saber exatamente qual aparelho e sistema vai encontrar. Esse trabalho de RECON é a parte cara e demorada — e é mais um motivo para o ataque ser reservado a alvos de alto valor, não à pessoa aleatória da fila.
No degrau de baixo estão as versões baratas, tipo o CrowCable ou os cabos baseados em Digispark, que saem por cerca de 100 reais e já funcionam como keylogger físico. Ou seja: a barreira de entrada caiu, e isso é justamente o que torna a conscientização mais urgente. É a mesma tendência de gadgets acessíveis que abordei no Aulão #060 — como proteger sua rede Wi-Fi do ataque deauth com um gadget de 15 reais, no Aulão #041 — OSINT e espionagem digital com gadgets reais e no Aulão #030 — Bug Bounty e Flipper Zero na prática. Hardware ofensivo ficou barato; a defesa precisou acompanhar.
Como se proteger de cabos e pendrives USB maliciosos
Boa notícia: a defesa contra ataque USB é quase toda comportamental e custa pouco. Não existe antivírus mágico que impeça um "teclado" de digitar — a proteção começa antes, na decisão de conectar ou não. Vou listar os controles que realmente movem o ponteiro, do mais simples ao corporativo.
- Nunca conecte USB desconhecido. Cabo, carregador, pendrive ou adaptador que não é seu, não entra no seu aparelho. Ponto. Prefira sempre o seu próprio cabo e a sua própria fonte.
- Use um USB data blocker. É um adaptador barato (custa por volta de 12 a 20 reais) que deixa passar só energia e bloqueia os pinos de dados. Você carrega em qualquer lugar sem risco de injeção ou juice jacking. Ande com um no bolso.
- Não desbloqueie o aparelho enquanto carrega em cabo alheio. Como o ataque dispara depois do desbloqueio, manter a tela travada durante a carga fecha a janela de oportunidade.
- Desative o autorun e a execução automática. No Windows, deixar o autorun desligado impede que uma mídia inserida rode conteúdo sozinha — não barra o HID, mas corta uma classe inteira de payloads de pendrive.
- Na empresa, aplique device control. Políticas de bloqueio de portas USB, allowlist de dispositivos aprovados e agentes de endpoint que barram HID não autorizado são o que separa uma organização madura de um alvo fácil.
- Faça inspeção física do que for suspeito. Cabo mais grosso, pesado, com folga ou conector estranho merece desconfiança — e, no mínimo, nunca vira o seu cabo do dia a dia.
Um data blocker resolve tudo? Não, mas resolve a maior parte do que atinge o usuário comum — ele mata o juice jacking e a transferência de dados, embora não impeça um "teclado" HID puro, que exige o hábito de não plugar o desconhecido. Por isso os controles se somam: comportamento primeiro, hardware depois, política por cima. Essa lógica de camadas é a mesma que defendo no Aulão #019 — como se proteger e investigar golpes na internet e no Aulão #029 — contra-atacando golpistas com investigação ativa.
No ambiente corporativo, o raciocínio sobe um nível. Não adianta treinar o time e deixar as portas USB abertas para qualquer periférico. Uma organização madura combina três frentes: política clara de dispositivos removíveis (o que pode e o que não pode entrar), controle técnico que bloqueia HID não aprovado no endpoint, e treinamento contínuo contra o "cabo emprestado" e o "pendrive achado". Some a isso a inspeção de brindes e cabos que chegam pelo correio — um ataque direcionado pode começar com um presente aparentemente inofensivo endereçado ao executivo certo. Em casa, o equivalente é não deixar cabo de origem desconhecida no carro da família nem aceitar o carregador de estranhos, por mais gentil que pareça a oferta.
Uma palavra sobre legalidade, porque isso importa. Esses gadgets têm uso legítimo: pentest e red team contratados, com escopo assinado e autorização por escrito do dono do ambiente. Fora disso — plugar no aparelho de terceiro, sabotar equipamento alheio, capturar dado sem consentimento — é crime, e ponto final. Eu mostro a ameaça para você se defender, não para atacar ninguém.
Sinais de alerta e o que fazer se você já plugou
Reconhecer o risco antes é o ideal, mas a vida real tem descuido. Se você desconfia de um cabo ou pendrive, ou se plugou algo de origem duvidosa e desbloqueou o aparelho, dá para reduzir o estrago agindo rápido. E rápido é a palavra: quanto antes você cortar a conexão e revisar o aparelho, menor a chance de o roteiro concluir o que começou.
O que checar e fazer na sequência:
- Desconecte na hora e não plugue de novo aquele mesmo cabo ou pendrive "para testar"
- Observe comportamento estranho: janelas que abriram sozinhas, o cursor se mexendo, um browser que iniciou sem você
- Troque as senhas das contas acessadas naquele aparelho e ative a verificação em duas etapas onde faltar
- Se for equipamento de trabalho, avise o time de segurança e preserve o cabo suspeito para análise, sem continuar usando o dispositivo
Mas não caia no extremo oposto da paranoia. Nem todo carregador de hotel é uma armadilha, nem todo pendrive é uma bomba. O que muda o jogo é a origem: hardware seu e de fontes conhecidas, você usa tranquilo; hardware de estranho ou "achado", você trata como hostil até prova em contrário. Essa régua simples já elimina a esmagadora maioria dos cenários de ataque.
Ferramentas para reconhecer e barrar ameaças USB
Abaixo estão as referências que uso para explicar cada ameaça e as defesas correspondentes. Conhecer os gadgets pelo nome ajuda você a identificar um risco e a conversar com o time de segurança sem achismo.
| Ferramenta / Recurso | Para que serve na defesa | Onde entender |
|---|---|---|
| USB Rubber Ducky (Hak5) | Reconhecer a origem do ataque de injeção de teclado | shop.hak5.org |
| O.MG Cable | Saber como um cabo comum vira ferramenta de espionagem | o.mg.lol |
| BadUSB (conceito) | Entender por que o sistema confia em "teclados" falsos | Wikipedia: BadUSB |
| USB Killer | Diferenciar espionagem de sabotagem física destrutiva | Wikipedia: USB Killer |
| Juice jacking | Avaliar o risco de carregar em portas públicas | Kaspersky: juice jacking |
| Cuidado com mídias USB (CISA) | Adotar boas práticas corporativas com dispositivos removíveis | cisa.gov |
Perguntas Frequentes sobre ataques USB
O que é um cabo USB malicioso?
É um cabo aparentemente normal que esconde um chip capaz de se passar por teclado e "digitar" comandos no aparelho conectado. Ele carrega o dispositivo de verdade, para não levantar suspeita, e injeta o ataque quando acionado — muitas vezes por Bluetooth ou Wi-Fi.
Só plugar um cabo já hackeia meu celular?
Plugar cria a porta de entrada, mas o comando costuma disparar depois que você desbloqueia o aparelho. Por isso manter a tela travada durante a carga em cabo de terceiros reduz bastante o risco. E nunca use cabo, carregador ou pendrive que não seja seu.
Um USB data blocker protege de verdade?
Sim para a maior parte dos casos do usuário comum: ele deixa passar só energia e bloqueia os pinos de dados, matando o juice jacking e a transferência não autorizada. Não substitui, porém, o hábito de não conectar hardware desconhecido, que é a defesa principal.
Qual a diferença entre USB Ninja, O.MG Cable e USB Killer?
O.MG Cable e USB Ninja roubam ou injetam dados fingindo ser teclado; o USB Ninja é mais completo, com controle Bluetooth e dez roteiros. Já o USB Killer não rouba nada — ele descarrega alta tensão para queimar e destruir fisicamente o equipamento.
Carregar o celular no aeroporto é perigoso?
O risco existe e tem nome: juice jacking, quando uma porta pública transfere dados junto com a energia. A defesa é simples: leve seu próprio carregador de tomada, use um data blocker ou uma bateria portátil em vez de conectar direto no totem.
Esses gadgets são ilegais?
O aparelho em si não é ilegal, e tem uso legítimo em pentest autorizado, com contrato e escopo definidos. Usar contra dispositivos de terceiros sem consentimento, para espionar ou sabotar, é crime — a fronteira é a autorização do dono do ambiente.
O carregamento por indução (sem fio) é mais seguro?
Como o carregamento por indução não usa os pinos de dados, ele não dá margem para injeção via HID nem para juice jacking naquela conexão. É uma alternativa razoável em locais públicos, embora tenha limitações práticas de velocidade e disponibilidade. Ainda assim, a regra de ouro continua: hardware desconhecido, longe do seu aparelho.
Antivírus protege contra ataque de cabo USB?
Pouco, e esse é o ponto que assusta. Como o cabo se passa por teclado e apenas automatiza comandos que o próprio usuário poderia digitar, não há "vírus" clássico para o antivírus flagrar. A defesa real é comportamental e de configuração: não plugar o desconhecido, usar data blocker e aplicar device control na empresa.
Referências e Recursos
Conteudo Relacionado
Câmeras Escondidas na Sua Rede: Como Achar e Se Proteger
O arsenal que eu abro toda semana para investigar (e blindar) aplicações web
Conta em Dólar: Como Blindar Seu Patrimônio Antes do DREX